

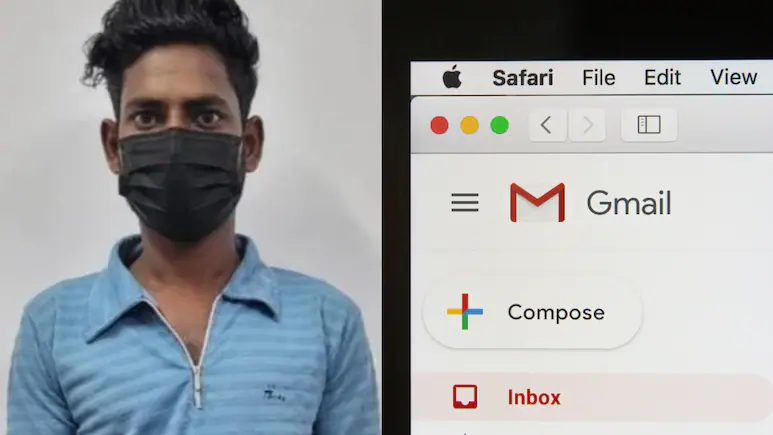
देश की राष्ट्रीय राजधानी दिल्ली-एनसीआर, नोएडा, गुरुग्राम और मुंबई के कई प्रतिष्ठित स्कूलों व संवेदनशील सरकारी प्रतिष्ठानों को बम से उड़ाने की धमकियां देने के मामले में उत्तर प्रदेश आतंकवाद निरोधी दस्ते (यूपी एटीएस) को एक बहुत बड़ी कामयाबी हाथ लगी है। सुरक्षा एजेंसियों ने इस पूरे साइबर षड्यंत्र के पीछे सक्रिय फर्जी ईमेल सिंडिकेट का पर्दाफाश करते हुए कानपुर से 24 वर्षीय युवक अंकित शंखवार को गिरफ्तार कर लिया है।जांच में सामने आया है कि आरोपी ने बड़े पैमाने पर फर्जी ईमेल आईडी बनाकर उन्हें पाकिस्तान, बांग्लादेश, मिस्र और तुर्की जैसे देशों में बैठे संदिग्ध व्यक्तियों और साइबर गिरोहों को बेचा था। आरोपी के लैपटॉप से लगभग 5 लाख फर्जी ईमेल खातों का डेटा बरामद हुआ है, जिससे सुरक्षा महकमे में हड़कंप मच गया है।
जांच के दौरान गिरफ्तार आरोपी अंकित शंखवार के पास से एक आधुनिक लैपटॉप और स्मार्टफोन जब्त किया गया है। इन डिजिटल उपकरणों की फॉरेंसिक और तकनीकी जांच करने पर एक्सेल फाइलों में दर्जनों शीट्स मिलीं, जिनमें लगभग 5 लाख ईमेल आईडी, उनके पासवर्ड, रिकवरी मेल और टू-फैक्टर ऑथेंटिकेशन कोड व्यवस्थित रूप से दर्ज थे। सुरक्षा एजेंसियों के अनुसार, इसी लैपटॉप पर “smithjohnson6889@gmail.com” नाम की एक विशेष ईमेल आईडी भी सक्रिय पाई गई। इसी पते का इस्तेमाल गत 23 अक्टूबर को मुंबई के मेयर कार्यालय को बम से उड़ाने की सनसनीखेज धमकी भेजने के लिए किया गया था। इसके अलावा, इन्हीं ईमेल खातों का उपयोग पंजाबी गायक दिलजीत दोसांझ के दिल्ली-एनसीआर में प्रस्तावित कॉन्सर्ट और मुंबई में एक प्रमुख बॉलीवुड अभिनेता के आवास को दहलाने की धमकियां देने में भी किया गया था।
एटीएस की शुरुआती पूछताछ में यह खुलासा हुआ कि घाटमपुर निवासी अंकित साल 2021 से ही अवैध रूप से फर्जी डिजिटल पहचान और ईमेल आईडी बनाने के धंधे में लगा हुआ था। वह अपनी पहचान और आईपी एड्रेस को सुरक्षा एजेंसियों से छिपाने के लिए सार्वजनिक वाई-फाई, वर्चुअल प्राइवेट नेटवर्क (वीपीएन) और विभिन्न प्रॉक्सी सर्वरों का इस्तेमाल करता था। इन फर्जी खातों को बेचने के लिए उसने फेसबुक ग्रुप्स और डार्क वेब प्लेटफॉर्म्स का सहारा लिया, जहां साइबर अपराधियों के अंतरराष्ट्रीय खरीदार सक्रिय रहते हैं। इसी दौरान वह फेसबुक और व्हाट्सएप के माध्यम से बांग्लादेश के एक संदिग्ध नागरिक ‘अलअमीन इस्लाम’ के संपर्क में आया। इस्लाम ने थोक में फर्जी ईमेल आईडी खरीदने के एवज में अंकित को बिनेंस (Binance) क्रिप्टो वॉलेट के जरिए 6,000 यूएसडीटी (USDT) यानी टीथर क्रिप्टोकरेंसी का भुगतान किया था।
इस सनसनीखेज मामले की शुरुआत तब हुई जब गौतम बुद्ध नगर (नोएडा), दिल्ली और गुरुग्राम के कई नामी स्कूलों को अचानक “simenbriones9265@gmail.com” नामक ईमेल आईडी से बम धमाकों की सिलसिलेवार धमकियां मिलीं। इन धमकी भरे संदेशों में ‘खालिस्तान नेशनल आर्मी’ और प्रतिबंधित आतंकी संगठन ‘बब्बर खालसा’ के नामों का सहारा लेकर स्कूलों और अभिभावकों में दहशत फैलाने की कोशिश की गई थी। केंद्रीय और राज्य सुरक्षा एजेंसियों ने जब इस मेल का उन्नत तकनीकी विश्लेषण और डिजिटल ट्रेल ट्रैक किया, तो इसका आईपी एक्सेस और नियंत्रण कानपुर में लोकेट हुआ, जिसके बाद एटीएस ने त्वरित कार्रवाई करते हुए अंकित को धर दबोचा।
फिलहाल यूपी एटीएस ने लखनऊ स्थित अपने थाने में आरोपी के खिलाफ आईटी एक्ट और आपराधिक षड्यंत्र की विभिन्न सुसंगत धाराओं के तहत प्राथमिकी दर्ज कर ली है। जांच अधिकारी आरोपी को अदालत में पेश कर पुलिस कस्टडी रिमांड हासिल करने की प्रक्रिया में जुटे हैं। रिमांड के दौरान सुरक्षा एजेंसियां इस बात की गहराई से पड़ताल करेंगी कि आरोपी के बनाए ईमेल किन-किन विदेशी आतंकी या राष्ट्रविरोधी नेटवर्कों तक पहुंचे,क्रिप्टोकरेंसी के जरिए हुए वित्तीय लेन-देन के अंतिम लाभार्थी कौन हैं और क्या देश के भीतर उसके साथ कोई बड़ा साइबर गिरोह भी मिलकर काम कर रहा था।